
NAS外网访问的痛点与Cloudflare Tunnel的解决方案
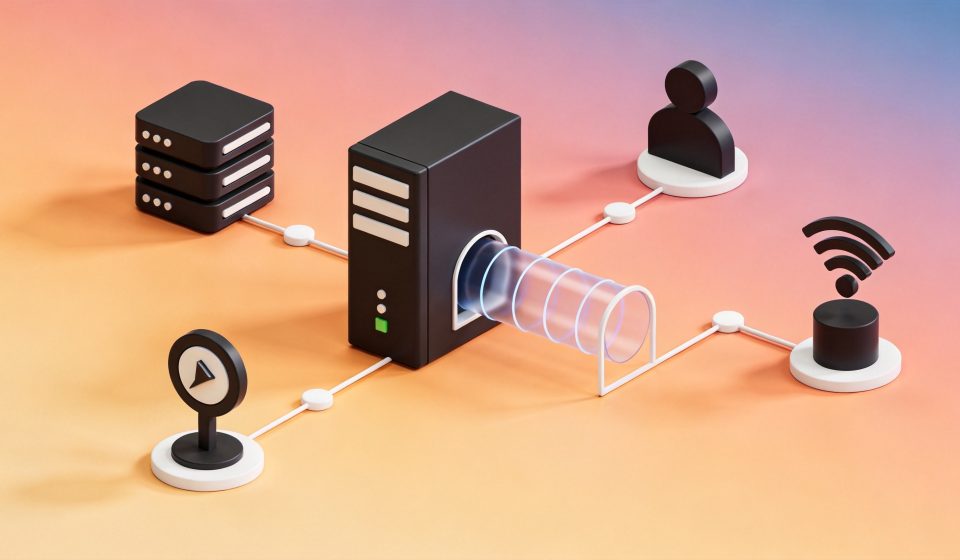
NAS存储已成为家庭和小型办公数据管理的核心工具,但在外网访问时,用户常面临两大障碍:要么缺乏公网IP无法直接连接,要么担心端口转发带来的安全漏洞。Cloudflare Tunnel作为一款免费的内网穿透工具,恰好解决了这些问题——它通过建立加密通道,让你在无需暴露本地端口的情况下,安全访问NAS资源。
章节导航
Cloudflare Tunnel的核心优势
- 零成本基础使用:无需支付订阅费用,即可实现稳定的外网访问,适合家庭用户和小型团队。
- 端到端加密:所有流量通过TLS加密传输,结合Cloudflare的DDoS防护,有效抵御外部攻击。
- 无需公网IP:即使ISP未分配静态公网IP,也能通过Cloudflare的全球网络实现访问。
- 易管理性:通过Cloudflare仪表盘集中控制隧道状态,支持自定义域名配置。
根据https://ctm.lss.lol/的内容,Cloudflare Tunnel的零信任架构确保用户与NAS之间无直接连接,是远程访问内部资源的安全选择之一。
NAS与Cloudflare Tunnel的配置步骤
前提准备
- Cloudflare账号及已解析的域名(可免费注册Cloudflare域名)。
- NAS设备(如Synology、QNAP或TrueNAS)。
- NAS上已开启SSH服务(用于安装Cloudflare Tunnel客户端)。
安装Cloudflared客户端
以Synology NAS为例:
- 通过SSH登录NAS,执行命令下载客户端:
curl -L https://github.com/cloudflare/cloudflared/releases/latest/download/cloudflared-linux-amd64 -o /usr/local/bin/cloudflared - 赋予执行权限:
chmod +x /usr/local/bin/cloudflared - 验证安装:
cloudflared --version
创建并配置隧道
- 登录Cloudflare账号:
cloudflared tunnel login(按提示访问链接授权)。 - 创建隧道:
cloudflared tunnel create nas-tunnel(记录隧道ID和凭证路径)。 - 编写配置文件(config.yml):
tunnel: [隧道ID] credentials-file: /root/.cloudflared/[凭证文件名].json ingress: - hostname: nas.yourdomain.com service: http://192.168.1.100:5000 # NAS本地IP及DSM端口 - service: http_status:404 - 启动隧道:
cloudflared tunnel run nas-tunnel - 配置DNS:在Cloudflare域名管理中添加CNAME记录,将nas.yourdomain.com指向[隧道ID].cfargotunnel.com。
工具对比:Cloudflare Tunnel vs. 传统方案
| 特性 | Cloudflare Tunnel | 传统端口转发 | 付费穿透工具(如Ngrok Pro) |
|---|---|---|---|
| 成本 | 免费(基础功能) | 免费 | 月费($5+) |
| 安全性 | TLS加密+DDoS防护 | 易受端口扫描攻击 | TLS加密,无DDoS防护 |
| 公网IP需求 | 无 | 是 | 无 |
| 带宽限制 | 无(免费层) | 取决于ISP | 有限制(免费层) |
优化NAS访问体验的小技巧
- 启用访问控制:通过Cloudflare Access设置仅允许特定邮箱或IP访问NAS,进一步提升安全性。
- 使用自定义域名:替换随机子域名,用易记的域名(如nas.yourname.com)简化访问。
- 设置开机自启:在NAS上配置cloudflared服务自启动,避免重启后手动运行。
- 监控隧道状态:定期查看Cloudflare仪表盘,确保隧道正常运行,及时处理异常。
Cloudflare Tunnel不仅解决了NAS外网访问的痛点,还为跨境电商服务器、个人网站等场景提供了免费且安全的内网穿透方案。无论是家庭用户还是小型企业,都能通过它轻松实现远程资源访问,无需担心技术门槛或安全风险。